Non richiede virus sofisticati, ma sfrutta la psicologia umana: curiosità, paura, urgenza. Per le piccole e medie imprese italiane — spesso senza un reparto IT interno — una singola email può trasformarsi in giorni di blocco operativo e migliaia di euro di danni.
Capire come funziona il phishing, come riconoscerlo e come difendersi è il primo passo per costruire una sicurezza concreta e sostenibile.
Indice dei contenuti
- Cos’è il phishing e perché è così diffuso
- Le principali tipologie di phishing
- Come riconoscere un attacco
- Le difese tecniche e organizzative più efficaci
- Conclusioni
Cos’è il phishing e perché è così diffuso
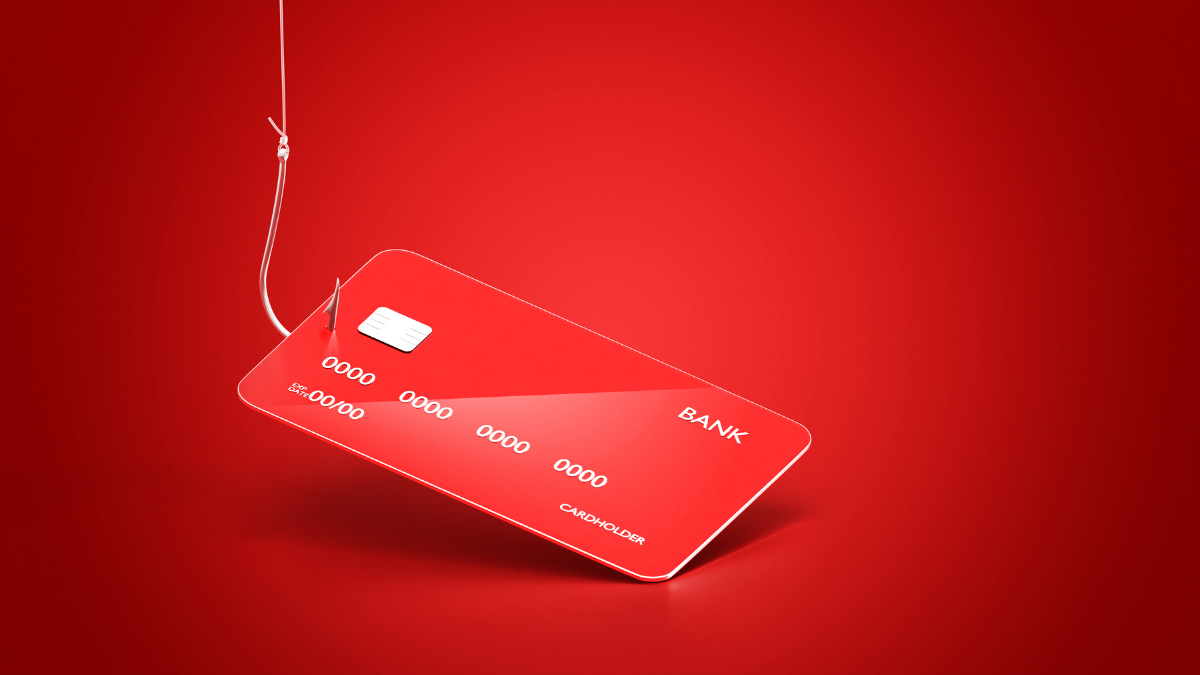
Il termine phishing deriva da fishing — “pescare” — perché l’attaccante lancia un’esca digitale e aspetta che qualcuno abbocchi.
Si tratta di una comunicazione ingannevole (email, SMS, messaggio sui social o persino una telefonata) che imita una fonte affidabile — una banca, un corriere, un fornitore, un collega — per convincere l’utente a compiere un’azione dannosa: cliccare su un link, aprire un allegato o inserire le proprie credenziali in un sito falso.
Una volta ottenuti i dati, i criminali li usano per accedere ai sistemi aziendali, rubare informazioni, chiedere riscatti o compiere frodi finanziarie.
Il phishing è così diffuso perché è facile da creare, difficile da bloccare e molto redditizio: bastano pochi clic per compromettere un’intera azienda.
Inoltre, l’automazione ha industrializzato la truffa: esistono veri e propri kit di phishing pronti all’uso, venduti nel dark web, con grafica, testi e moduli di login preimpostati.
👉 Vuoi approfondire? Leggi l’articolo Dal phishing al deepfake: come l’Intelligenza Artificiale sta rivoluzionando le truffe digitali
Le principali tipologie di phishing
Non esiste un solo phishing, ma una famiglia di tecniche diverse, spesso combinate tra loro.
- Email phishing classico: messaggi massivi che fingono di provenire da enti noti (poste, banche, PayPal, gestori di energia). L’obiettivo è rubare credenziali o installare malware.
- Spear phishing: attacco mirato a una persona o a un reparto specifico. Gli aggressori studiano la vittima e usano informazioni reali (nomi, progetti, ruoli) per rendere la mail credibile.
- Whaling: versione “di lusso” dello spear phishing, indirizzata ai dirigenti. Il pretesto è spesso un pagamento urgente o una trattativa riservata.
- Smishing e vishing: truffe via SMS o chiamata vocale. Lo schema è identico: un messaggio che invita a cliccare o a fornire codici di verifica.
- BEC (Business Email Compromise): compromissione della posta aziendale per manipolare comunicazioni reali e sostituire IBAN o ordini di pagamento.
- Clone phishing: copia perfetta di una email autentica, con link o allegati modificati.
Tutte queste varianti sfruttano il fattore umano: un istante di distrazione, una pressione psicologica, una firma convincente.
Come riconoscere un attacco
Riconoscere un messaggio di phishing non è sempre facile, ma ci sono segnali evidenti:
- Mittente sospetto: l’indirizzo può avere piccole variazioni (es. helmon-sec.com invece di helmon.com).
- Tono urgente o minaccioso: l’email crea pressione (“ultimo avviso”, “chiusura conto immediata”).
- Errori o incongruenze: refusi, formattazioni strane, loghi sgranati.
- Link falsi: passando il mouse sul link si nota un indirizzo diverso da quello dichiarato.
- Allegati inattesi: file compressi o documenti che chiedono di “abilitare macro”.
La regola è semplice: se qualcosa suona strano, fermati.
Meglio perdere un minuto per verificare che ore per rimediare.
Contatta sempre il presunto mittente attraverso un canale alternativo — telefono, chat interna, numero ufficiale — prima di cliccare o pagare.
Le difese tecniche e organizzative più efficaci
Contrastare il phishing richiede una strategia multilivello che combini tecnologia, processi e cultura aziendale.
1. Tecnologia:
- implementa filtri antiphishing e antispam con analisi comportamentale e reputazionale dei link;
- attiva l’autenticazione a più fattori (MFA) per email, VPN e applicazioni cloud;
- aggiorna costantemente i sistemi (patch management);
- blocca protocolli obsoleti (POP/IMAP) e limita le macro nei documenti Office;
- utilizza soluzioni EDR o XDR per rilevare anomalie (regole di inoltro, login anomali, allegati pericolosi).
2. Processi:
- stabilisci policy di pagamento con doppia approvazione e verifica telefonica per qualsiasi cambio IBAN;
- definisci un piano di risposta agli incidenti che includa chi contattare, come isolare i dispositivi e come segnalare l’attacco;
- mantieni backup 3-2-1 testati e isolati, per evitare la perdita dei dati in caso di ransomware.
3. Persone:
- organizza formazione periodica con simulazioni di phishing;
- crea una cultura della segnalazione immediata, premiando chi individua email sospette;
- comunica con chiarezza: l’errore non va punito, ma trasformato in apprendimento.
L’obiettivo non è eliminare completamente il rischio — impossibile — ma ridurre la probabilità di errore e limitare l’impatto quando accade.
Conclusioni
Il phishing è una minaccia tanto semplice quanto pericolosa. È la “trappola digitale” che ogni giorno colpisce migliaia di aziende, spesso attraverso il primo clic sbagliato di un dipendente distratto. Ma è anche la più prevedibile e prevenibile: basta consapevolezza, procedure solide e strumenti adeguati.
Le aziende che investono in formazione e protezioni multilivello non solo riducono il rischio di truffe, ma migliorano anche la fiducia dei clienti e la propria resilienza digitale.
👉 Vuoi sapere se la tua azienda sarebbe pronta a riconoscere un tentativo di phishing?
Prova il Cyber Scanner gratuito di helmon: in pochi minuti riceverai un report dettagliato con i punti deboli più urgenti da correggere.